sang-detectif-pengembara.com. Diberdayakan oleh Blogger.

Wikipedia

Hasil penelusuran

Language

About Me

Popular Posts

Callender

Rabu, 31 Juli 2013

Hacker VS Cracker

by Unknown  |  in Hacking at  07.56


Cracker

adalah sebutan untuk mereka yang masuk ke sistem orang lain dan cracker lebih bersifat destruktif, biasanya di jaringan komputer, mem-bypass password atau lisensi program komputer, secara sengaja melawan keamanan komputer, men-deface (merubah halaman muka web) milik orang lain bahkan hingga men-delete data orang lain, mencuri data.
Sedangkan Hacker yaitu:
Ada beberapa pendapat pengertian HACKER yaitu:
1.menurut orang awam
2. Middle IT
3. Highly IT


1.Orang Awam IT
Hacker adalah orang yang merusak sebuah sistem
Hacker adalah orang yang mencuri data milik orang lain melalui jaringan internet.
Hacker adalah mempunyai kemampuan menganalisa kelemahan suatu sistem atau situs.
2. Middle IT
Hacker adalah Sebutan untuk mereka yang memberikan sumbangan yang bermanfaat kepada jaringan komputer, membuat program kecil dan memberikannya dengan orang-orang diinternet.
3. Highly IT
Hacker adalah Hacker merupakan golongan profesional komputer atau IT, mereka boleh terdiri daripada jurutera komputer, pengaturcara dan sebagainya yang memiliki pengetahuan tinggi dalam sesuatu sistem komputer. Hacker mempunyai minat serta pengetahuan yang mendalam dalam dunia IT sehingga berkeupayaan untuk mengenal pasti kelemahan sesutu sistem dengan melakukan uji cuba terhadap sesuatu sistem itu. Namun, para hacker tidak akan melakukan sebarang kero\usakkan terhadap sesuatu sistem itu dan ia adalah merupakan etika seorang hacker.
Jenis-jenis HACKER dapat dibagi menjadi 2 jenis yaitu :
1. White Hat Hacker
Istilah dalam bahasa inggris White hat yaitu: memfokuskan aksinya bagaimana melindungi sebuah sistem, dimana bertentangan dengan black hat yang lebih memfokuskan aksinya kepada bagaimana menerobos sistem tersebut.
2. Black Hat Hacker
Istilah dalam bahasa inggris yang mengacu kepada peretas yaitu mereka yang menerobos keamanan sistem komputer tanpa izin, umumnya dengan maksud untuk mengakses komputer-komputer yang terkoneksi ke jaringan tersebut.
Sisi negative pada cracker:
  1. Scanning yaitu mengetahui hal-hal dasar mengenai sistem yang digunakan, baik sistem operasi, sistem file, vulnerelability(Keamanan Data) dan sebagainya.
  2. Melakukan penyusupan ke sistem, hal ini terjadi jika ada kemungkinan folder yg dapat diakses dgn priviledge Read Write dan Execute oleh Public. Sehingga orang bisa meletakkan file di server dan selanjutnya mengeksekusinya. Kemungkinan kedua adalah dari lemahnya konfigurasi server.
  3. Menerobos password super user, bisa terjadi jika Point 2 sudah dapat dilakukan akan sangat mudah sekali.
  4. Selanjutnya mengubah data secara acak. yang dirusak adalah halaman untuk SMP X trus halaman ke 10. Cracker bekerja cepat agar tidak diketahui oleh administrator. Jika harus mikir-mikir dapat diketahui administrator.
  5. Melakukan DEFACE (penggantian halaman), seperti contoh: pada tahun 2004 yang lalu Website KPU, partai-partainya berubah menjadi partai Ketela, padi dsb(wah saya sudah lupa).
Keuntungan dari HACKER adalah :
  • Dapat merambah ke berbagai tempat
  • Dapat melakukan pemograman, tidak hanya teori
  • Dapat cepat belajar pemograman
Kerugian dari HACKER adalah :
  • Sombong
  • Dapat mencuri password
  • Merusak sistem orang
Sisi positif pada Hacker:
yaitu Menyempurnakan sebuah system.
sedangkan seorang cracker lebih bersifat destruktif. Umumnya cracker melakukan cracking untuk menggunakan sumber daya di sebuah sistem untuk kepentingan sendiri.


A. Dalam dunia underground orang yang menjadi hacker biasanya melalui tahapan-tahapan berikut:
1. Mundane Person
2. Lamer
3. Wannabe
4. Larva
5. Hacker
B. Ada dua tingkatan hacker berdasarkan keahliannya, yaitu:
1. Wizard
2. Guru
C. Karakter hacker itu sendiri dibagi menjadi dua, mereka ini lebih condong mengarah kepada sifat cracker. Kedua karakter tersebut adalah:
1. Dark-side Hacker
2. Malicious Hacker
A. Tahapan:
1. Mundane Person:Tahapan yang dilalui oleh mereka yang menjadi hacker. Mundane Person merupakan tingkatan paling bawah. Seseorang pada tingkatan ini pada dasarnya tidak tahu sama sekali tentang hacker dan cara-caranya, walaupun ia mungkin memiliki komputer sendiri dan akses Internet. Ia hanya tahu bahwa yang namanya hacker itu membobol sistem komputer dan melakukan hal-hal yang negatif (tindak kejahatan).
2. Lamer: Tahapan yang dilalui oleh mereka yang menjadi hacker. Seseorang pada tingkatan ini masih dibingungkan oleh seluk beluk hacking karena ia berpikir bahwa melakukan hacking sama seperti cara-cara warez (dalam dunia underground berarti menggandakan perangkat lunak secara ilegal). Pengetahuannya tentang hal-hal seperti itu masih minim, tapi sudah mencoba belajar. Seseorang pada tingkatan ini sudah bisa mengirimkan trojan (yang dibuat orang lain) ke atau pada komputer orang lain ketika melakukan obrolan pada IRC atau ICQ dan menghapus file-file mereka. Padahal ia sendiri tidak tahu persis bagaimana trojan bekerja. Seseorang yang sukses menjadi hacker biasanya bisa melalui tahapan ini dengan cepat bahkan melompatinya.
3. Wannabe: Tahapan yang dilalui oleh mereka yang menjadi hacker. Pada tingkatan ini seseorang sudah mengetahui bahwa melakukan tindakan hack itu lebih dari sekedar menerobos masuk ke komputer orang lain. Ia lebih menganggap hal tersebut sebagai sebuah filsafat atau way of life. Akhirnya ia jadi ingin tahu lebih banyak lagi. Ia mulai mencari, membaca dan mempelajari tentang metode-metode hacking dari berbagai sumber.
4. Larva: Tahapan yang dilalui oleh mereka yang menjadi hacker. Juga dikenal dengan sebutan newbie. Pada tingkatan ini ia sudah memiliki dasar-dasar teknik hacking. Ia akan mencoba menerobos masuk ke sistem orang lain hanya untuk mencoba apa yang sudah ia pelajari. Meskipun demikian, pada tingkatan ini ia mengerti bahwa ketika melakukan hacking ia tidak harus merusak sistem atau menghapus apa saja jika hal itu tidak diperlukan untuk menutupi jejaknya
5. Hacker:pengertian yang sama pada paragraf pertama.


B. Tingkatan keahlian:
1. Wizard:Secara harfiah istilah ini berarti Dukun, Tukang Sihir. Wizard merupakan salah satu tuntunan ketika menjalankan program, baik pada saat melakukan instalasi, setting, dan sebagainya.Tingkatan keahlian dari seorang hacker. Istilah ini diberikan pada seseorang yang telah memiliki pengetahuan luas dibidangnya. Kemampuannya tersebut tidak diragukan lagi.
2. Guru: Tingkatan keahlian dari seorang hacker. Istilah ini digunakan pada seseorang yang mengetahui semua hal pada bidangnya, bahkan yang tidak terdokumentasi. Ia mengembangkan trik-trik tersendiri melampaui batasan yang diperlukan. Kalau bidangnya berkaitan dengan aplikasi, ia tahu lebih banyak daripada pembuat aplikasi tersebut.

C. Karakter Hacker:
1. Dark-side Hacker: Karakter dari para hacker yang bersifat merusak. Istilah ini diperoleh dari film Star Wars-nya George Lucas. Seorang Dark-side hacker sama seperti Darth Vader (tokoh dalam film Star Wars) yang tertarik dengan kekuatan kegelapan. Hal ini tidak ada hubungannya dengan masalah “baik” atau “jahat” tapi lebih kepada masalah “sah (sesuai hukum yang berlaku)” dan “kekacauan”. Seorang Dark-side hacker punya kemampuan yang sama dengan semua hacker, tapi “sisi gelap” dari pikirannya membuat ia menjadi unsur berbahaya untuk semua komunitas.
2. Malicious Hacker: Karakter dari para hacker yang bersifat merusak. Hacker yang memiliki sifat jahat dan menyerang sistem dengan maksud jahat. Istilah untuk menyebut seseorang yang merusak sistem orang lain untuk sekedar iseng (tidak merasa bersalah) tanpa memperoleh apa pun dari tindakannya tersebut.


Kesimpulan
Hacker : membuat teknologi internet semakin maju karena hacker menggunakan keahliannya dalam hal komputer untuk melihat, menemukan dan memperbaiki kelemahan sistem keamanan dalam sebuah sistem komputer ataupun dalam sebuah software, membuat gairah bekerja seorang administrator kembali hidup karena hacker membantu administrator untuk memperkuat jaringan mereka.
Cracker : merusak dan melumpuhkan keseluruhan sistem komputer, sehingga data-data pengguna jaringan rusak, hilang, ataupun berubah.

Selasa, 30 Juli 2013

Cara Menjaga Jaringan Nirkabel

by Unknown  |  in Teknik Komputer Jaringan at  08.22


Jaringan nirkabel atau wireless network semakin menarik untuk digunakan. Hal tersebut karena kemudahan untuk instalasi dan nyaman dalam penggunaannya.
Namun karena wireless menggunakan gelombang radio, maka akan lebih mudah untuk diganggu (hack) daripada koneksi yang menggunakan kabel. Ada beberapa tips untuk mengamankan wireless network. Berikut adalah beberapa tips untuk mengamankan jaringan wireless:

1.    Menggunakan Enkripsi
Enkripsi adalah ukuran keamanan yang pertama, tetapi banyak wireless access points (AP) tidak menggunakan enkripsi sebagai default-nya. Meskipun banyak AP telah memiliki Wired Equivalent Privacy (WEP) protocol, tetapi secara default tidak diaktifkan. WEP memang mempunyai keamanan yang kurang dan seorang pengguna yang berpengalaman pasti dapat membukanya, tetapi masih tetap lebih baik daripada tidak ada enkripsi sama sekali. Pastikan untuk mengaktifkan metode WEP authentication dengan shared key daripada open system. Untuk open system, AP tidak melakukan enkripsi data, tetapi hanya melakukan otentifikasi client. Ubah WEP key sesering mungkin dan pakai 128-bit WEP serta hindari menggunakan 40-bit.

2.    Gunakan Enkripsi Kuat
Karena kelemahan-kelemahan yang ada di WEP, maka dianjurkan untuk menggunakan Wi-Fi Protected Access (WPA) juga. Untuk memakai WPA, AP harus mendukungnya. Sisi client juga harus dapat support WPA tersebut. Namun saat ini hampir semua Access Point maupun user/client sudah mendukung WPA.

3.    Ganti Password Administrator Standar
Kebanyakan pabrik menggunakan password administrasi yang sama untuk semua AP produk mereka. Default password tersebut umumnya sudah diketahui oleh hacker yang nantinya dapat digunakan untuk merubah setting di AP Anda. Hal pertama yang harus dilakukan dalam konfigurasi AP adalah mengganti password default. Gunakan minimal 8 karakter, kombinasi antara huruf, function dan angka, dan tidak menggunakan kata-kata yang ada dalam kamus.

4.    Matikan SSID Broadcasting
Service Set Identifier (SSID) adalah nama dari wireless network Anda. Secara default, SSID dari AP akan disiarkan. Hal ini akan membuat user mudah untuk menemukan network Anda, karena SSID akan muncul dalam daftar available networks yang ada pada wireless client. Jika SSID dimatikan, user harus mengetahui lebih dahulu SSID-nya agar dapat terkoneksi dengan network.

5.    Matikan AP Saat Tidak Dipakai
Cara yang satu ini terlihat mudah, tetapi beberapa perusahaan atau individual tidak melakukannya. Jika Anda mempunyai user yang hanya terkoneksi pada saat tertentu saja, tidak ada alasan untuk menjalankan wireless network setiap saat dan menyediakan kesempatan bagi hacker. Anda dapat mematikan access point pada saat tidak digunakan.

6.    Ubah default SSID
Pabrik menyediakan default SSID. Kegunaan dari mematikan broadcast SSID adalah untuk mencegah orang lain tahu nama dari network Anda, tetapi jika masih memakai default SSID maka tidak akan sulit untuk menerka SSID dari network Anda.

7.    Memakai MAC Filtering.
Kebanyakan AP akan memperbolehkan Anda memakai filter Media Access Control (MAC). Ini artinya Anda dapat membuat white list dari komputer yang bisa mengakses wireless network Anda, berdasarkan dari MAC atau alamat fisik yang ada di network card di masing-masing PC/ laptop. Koneksi dari MAC yang tidak ada dalam list akan ditolak. Metode ini tidak selamanya aman, karena masih mungkin bagi seorang hacker melakukan sniffing paket yang Anda transmit via wireless network dan mendapatkan MAC address yang valid dari salah satu user dan kemudian menggunakannya untuk melakukan spoof. Tetapi MAC filtering akan membuat kesulitan bagi hacker pemula.

8.    Mengisolasi Wireless Network dari LAN
Untuk memproteksi internal network kabel dari ancaman yang datang dari wireless network, perlu dibuat wireless DMZ (Demiliterize Zone) atau perimeter network yang mengisolasi dari LAN. Artinya memasang firewall antara wireless network dan LAN dan untuk wireless client yang membutuhkan akses ke internal network  maka pengguna haruslah melakukan otentifikasi dahulu dengan RAS server atau menggunakan VPN. Hal ini menyediakan extra layer untuk proteksi.

9.    Mengontrol Signal Wireless.
802.11b WAP memancarkan gelombang sampai dengan kira kira 300 feet. Tetapi jarak ini dapat ditambahkan dengan cara mengganti antena dengan yang lebih bagus. Dengan memakai high gain antena, Anda bisa mendapatkan jarak yang lebih jauh. Directional antenna akan memancarkan sinyal ke arah tertentu, dan pancarannya tidak melingkar seperti yang terjadi di antena omnidirectional yang biasanya terdapat pada paket AP standard. Selain itu dengan memilih antena yang sesuai, Anda dapat mengontrol jarak sinyal dan arahnya untuk melindungi diri dari hacker. Sebagai tambahan, ada beberapa AP yang bisa di setting kekuatan sinyal dan arahnya melalui config WAP tersebut.

10.    Memancarkan Gelombang pada Frekuensi yang Berbeda
Salah satu cara untuk bersembunyi dari hacker yang biasanya memakai teknologi 802.11b/g yang lebih populer adalah dengan memakai 802.11a. Karena 802.11a bekerja pada frekuensi yang berbeda (yaitu di frekuensi 5 GHz), NIC yang didesain untuk bekerja pada teknologi yang populer tidak akan dapat menangkap sinyal tersebut. Namun, tentu saja Anda akan mengalami penurunan kualitas kecepatan transmisi data pada jaringan wireless Anda.
Itulah beberap tips untuk menjaga keamanan jaringan kita, selamat mencoba dan rasakan manfaatnya.

Crack Software Sendiri

by Unknown  |  in Software at  08.21

Ok Disini kita akan menggunakan 2 aplikasi mas bro, saya biasa menggunakan diablo2oo2′s Universal Patcher atau biasa di panggil, ceile di panggil, hahahah. biasa di sebut duP anda bisa download duP disini.
ada ko aplikasi yang lain sejenisnya seperti Patch Creation Wizard, aplikasi ini lebih simple, tapi menurut saya lebih lengkap duP. bila ingin Download Patch Creation Wizard anda silahkan download disini
dan yang ke dua mas bro siapkan text hex editor, saya menggunakan Cygnus Hex Editor karena apa, ya biasa lah, faktor gratis.hahaha. mas bro bisa download Cygnus Hex Editor disini.

Mas Bro Harus Mempunyai Patch Software versi sebelumnya.
Bila syarat di atas sudah terpenuhi mas bro bisa memulai membuat crack software nya

Silahkan Mas Bro Mengikuti langkah2 berikut :
- Sudah Di download belum mas bro file nya?? jika sudah mas bro silahkan jalan kan file dup2.exe
- Klik tombol New Project yang ada disebelah kanan dUP 2, dan klik tombol Save di Patch Info.
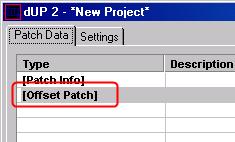
- Klik tombol Add , pilih Offset Patch dan klik OK
- Mas Bro akan mendapatkan kata [Offset Patch] pada jendela Patch Data


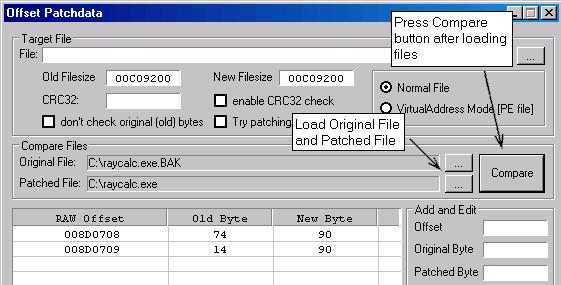
- Double click di [Offset Patch] dan akan keluar jendela Offset Patch data
- Load file original dan file patch dengan menekan tombol “…” dan klik tombol Compare.


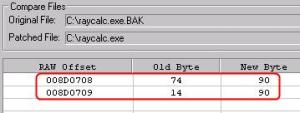
- Setelah itu mas bro akan tahu address mana yang telah diubah
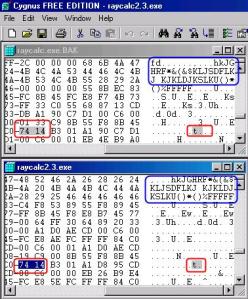
- Sekarang buka file original (di sini saya menggunakan program kalkulator yang bernama raycalc.exe.bak)   dengan Cygnus Hex Editor
- Tekan tombol Ctrl+G, dan akan keluar jendela Go To
- Pada frame Base , ubah pilihannya, dari Decimal ke Hexadecimal
- Lalu masukan address / copy paste pada text Go To Offset dengan address yang didapatkan dari program duP2 (ambil address pada kolom RAW Offset)
- Nah sesudah itu sampean tinggal mengubah semua nilai pada file original sesuai dengan apa yang telah diubah pada file crack


- Di dUP2, saya dapat melihat pada kolom old byte ada angka 74 dan 14 diganti dengan nilai 90 dan 90(kolom New Byte)


- Sekarang kembali ke Hex Editor, ganti semua data 74 menjadi 90 dan 14 menjadi 90 dan tekan tombol Save (Nilai dan jumlah angka yang akan Anda dapatkan akan berbeda, tetapi ubah semua datanya sesuai dengan apa yang mas bro dapatkan pada program duP2

Cara Membuat Software Sendiri

by Unknown  |  in Teknik Komputer Jaringan at  08.19
Banyak Sekali Jenis dan kegunaan aplikasi ini terutama utk install aplikasi sendiri secara personal...tanpa basa basi kita langsung saja ke TKP..Cara membuat Software sendiri


  • Untuk percobaan pada tutorial ini saya akan pakai aplikasi web browser dari opera dan jika anda yang sedang belajar membuat installer silahkan anda ektrak opera menggunakan 7-zip.
  •  Download >> Instal >> Jalankan Install Creator sekarang.

  •  Tekan tobol next


  • Tekan tombol browse kemudian telusuri  dan  cari folder opera (langkah 1) kemudian klik tombol next

  • Silahkan beri nama sesuai keinginan lalu klik next

  • Konfigurasi pengaturannya sesuai keinginan lalu Tekan tombol next


  • Konfigurasi pengaturannya sesuai keinginan lalu Tekan tombol next

  • buat ikon yang akan disimpan di start menu dengan ukuran 16×16 atau lebih tinggi dan tempatkan ikon tersebut di folder aplikasi anda, untuk yg sedang belajar membuat installer silahkan klik ikon opera lalu tekan tombol open

  • Ketik nama korespondennya contoh : opera kemudian beri tanda ceklis pada add desktop shortcut.  Selanjutnya silahkan anda membuat ikon untuk shortcut aplikasi anda dengan ukuran minimal 16×16  dan tempatkan di folder aplikasi anda selanjutnya klik next.
  • Konfigurasi pengaturannya sesuai keinginan lalu Tekan tombol next

  • Konfigurasi pengaturannya sesuai keinginan lalu Tekan tombol next

  • Konfigurasi pengaturannya sesuai keinginan lalu Tekan tombol next

  • Silahkan periksa konfigurasi pengaturan sekali lagi barangkali ada tahapan yg terlewatkan, Jika telah sekesai silahkan klik tombol build lalu pilih file exe kemudian save.

  • Selesai dan aplikasi anda sekarang dapat digunakan

  • Selamat Mencoba


Thanks For Mas Tutor

Hack Email Yahoo

by Unknown  |  in Hacking at  08.18
Pertama masuk ke halaman login yahoo seperti di bawah ini dan klik bagian I can’t acess my account:
hack yahoo
hack yahoo
Munculah sejumlah pilihan. Klik di opsi nomor dua, My password doesn’t work.
curi password yahoo
curi password yahoo
Masukan ID yang hendak dibobol klik next dan lalu pilih opsi kedua I can’t access any of the above
membobol yahoo
membobol yahoo
Proses yahoo setelahnya adalah kita akan dihadapkan pada dua buah pertanyaan security yang dibuat oleh kawan saya ini. Kalau dua buah pertanyaan itu bisa saya jawab, maka saya di berikan form untuk mengisi password baru dan password yang lama tak berlaku lagi. Pertanyaan pertama siapa nama panggilan kamu? Dan pertanyaan kedua dimana kamu tinggal?
Okay, saya tinggal buka facebook. Profile kawan saya ini terbuka untuk public. Taruhlah sebagai contoh nama lengkapnya adalah:
Amir surya atmaja. Maka saya bisa menebak jawaban pertanyaan pertama: kemungkinan pertama adalah amir, kedua surya, ketiga atmaja.
Saya pun lolos ke pertanyaan kedua. Masih dari facebook, kawan saya ini mengisi hometown dengan Semarang. Maka untuk jawaban kedua saya isi Semarang.
Dan saya pun berhasil menerima form perubahan pasword seperti ini
form password yahoo
form password yahoo
Isi password baru dan saya pun memiliki kuasa atas seluruh accountnya. Klik lost password facebook, pasword pun dikirim ke email itu. Klik lost password blog, dan email pun dikirim ke email itu juga. Mudahkan?

serangan DDos

by Unknown  |  in Teknik Komputer Jaringan at  08.15
serangan DDoS Attack adalah serangan yang dilakukan pada server dengan cara membanjiri server dengan request ping atau request lainya dalam jumlah yang sangat banyak. serangan ini tidka dapat dicegah karena memang keroyokan alias ya berdo’a saja supaya situs kita tidak down akibat kena serangan DDoS Attack. ada pun cara untuk melakukan DDoS Attack sangat-sangat mudah, bahkan anak SMP pun bisa melakukanya. untuk mereka yang menggunakan OS Windows dapat menggunakan dua cara. cara pertama adalah dengan menggunakan software bernama Low Orbit Ion Cannon. program ini tidak perlu diinstall cukup jalankan seperti program portable lainya.
1. Jalankan program
2. Setelah muncul Jendela di bagian URL masukan situs yang ingin diserang misalkan www.coba.com, lalu klik lock on
3. setelah itu klik tombol IMMA CHARGIN MAH LAZER
4. silakan lihat hasilnya dibawah, disana terdapat keterangan berapa jumlah packet yang connecting, requesting, downloading, downloaded, requested  dan failed.
5. jika berhasil berarti berarti pada bagian yang failed seharusnya banyak , yang menandakan bahwa server telah down.


cara kedua adalah dengan membanjiri Ping melalui command promt alias CMD. buka start->run dan ketikan cmd, atau tekan kombinasi tombol Windows + R dan ketik cmd, kemudian enter. setelah jendela Command Prompt muncul ketikan
#ping target.com
setelah itu akan muncul nomor ip dari situs tersebut, anggaplah nomor ip adalah 192.168.1.1, kemudian saatnya melakukan serangan ke sistem server hosting target.com.
#ping 192.168.1.1 -l 39999 -n 10000000 -w 0.00001
yang berarti :
n = besarnya Ping , nilai “10000000″ silakan diubah sesuai dengan yang diinginkan .
192.168.1.1= ganti alamat ip dari situs target.com
-W 0,00001 = Ini adalah periode waktu tunggu antar satu ping.
dua cara tadi jika anda di windows, bagaimana jika di linux, hal ini jauh lebih mudah untuk dilakukan tapi hal pertama yang harus dimiliki adalah hak sebagai root. silakan ketika command ini di terminal linux.
#sudo ping -f 192.168.1.1
system akan melakukan ping sebanyak yang bisa dibuat, biasanya 10.000/menit, jika respondnya adalah Host Unreachable dll, berarti system telah down. untuk alamat 192.168.1.1 silakan ganti dengan alamat ip situs target.com.
Selamat mencoba dan Try With Yout Own Risk. BTW jangan gunakan pada situs goblooge.com, karena situs ini dilindungi oleh UUD tentang per-situsan, dilindungi dan diberkahi pula oleh Allah SWT, dan di dukung pula oleh 10 dukun baik dari Lamongan, Banyuwangi, Bali, Jadebotabek dan sekitarnya :D . siapa nge-hack, siap-siap kena Santet :p

DDos adalah

by Unknown  |  in Teknik Komputer Jaringan at  08.14
Ddos-Denial of Service-Penanggulangan Ddos-
Distributed Denial of Service adalah aktifitas menghambat kerja sebuah layanan (servis) atau mematikan-nya, sehingga user yang berhak/berkepentingan tidak dapat menggunakan layanan tersebut. Dampak akhir dari aktifitas ini menjurus kepada tehambatnya aktifitas korban yang dapat berakibat sangat fatal (dalam kasus tertentu). Pada dasarnya Denial of Service merupakan serangan yang sulit diatasi, hal ini disebabkan oleh resiko layanan publik dimana admin akan berada pada kondisi yang membingungkan antara layanan dan kenyamanan terhadap keamanan. Seperti yang kita tahu, keyamanan berbanding terbalik dengan keamanan. Maka resiko yang mungkin timbul selalu mengikuti hukum ini.

Beberapa aktifitas DoS adalah:
1. Aktifitas 'flooding' terhadap suatu server.
2. Memutuskan koneksi antara 2 mesin.
3. Mencegah korban untuk dapat menggunakan layanan.
4. Merusak sistem agar korban tidak dapat menggunakan layanan.

Motif penyerang melakukan Denial of Service

Menurut Hans Husman (t95hhu@student.tdb.uu.se), ada beberapa motif cracker dalam melakukan Denial of Service yaitu:
1. Status Sub-Kultural.
2. Untuk mendapatkan akses.
3. Balas dendam.
4. Alasan politik.
5. Alasan ekonomi.
6. Tujuan kejahatan/keisengan.

Status subkultural dalam dunia hacker, adalah sebuah unjuk gigi atau lebih tepat kita sebut sebagai pencarian jati diri. Adalah sebuah aktifitas umum dikalangan hacker-hacker muda untuk menjukkan kemampuannya dan Denial of Service merupakan aktifitas hacker diawal karirnya. Alasan politik dan ekonomi untuk saat sekarang juga merupakan alasan yang paling relevan. Kita bisa melihat dalam 'perang cyber' (cyber war), serangan DoS bahkan dilakukan secara terdistribusi atau lebih dikenal dengan istilah 'distribute Denial of Service'. Beberapa kasus serangan virus semacam 'code-red' melakukan serangan DoS bahkan secara otomatis dengan memanfaatkan komputer yang terinfeksi, komputer ini disebut 'zombie' dalam jargon.Lebih relevan lagi, keisengan merupakan motif yang paling sering dijumpai. Bukanlah hal sulit untuk mendapatkan program-program DoS, seperti nestea, teardrop, land, boink, jolt dan vadim. Program-program DoS dapat melakukan serangan Denial of Service dengan sangat tepat, dan yang terpenting sangat mudah untuk melakukannya. Cracker cukup mengetikkan satu baris perintah pada Linux Shell yang berupa ./nama_program argv argc ...

Denial of Sevice, serangan yang menghabiskan resource.

Pada dasarnya, untuk melumpuhkan sebuah layanan dibutuhkan pemakaian resource yang besar, sehingga komputer/mesin yang diserang kehabisan resource dan manjadi hang. Beberapa jenis resource yang dihabiskan diantaranya:

A. Swap Space
B. Bandwidth
C. Kernel Tables
D. RAM
E. Disk
F. Caches
G. INETD

A. Swap Space
Hampir semua sistem menggunakan ratusan MBs spasi swap untuk melayani permintaan client. Spasi swap juga digunakan untuk mem-'forked' child process. Bagaimanapun spasi swap selalu berubah dan digunakan dengan sangat berat. Beberapa serangan Denial of Service mencoba untuk memenuhi (mengisi) spasi swap ini.

B. Bandwidth
Beberapa serangan Denial of Service menghabiskan bandwidth.

C. Kernel Tables
Serangan pada kernel tables, bisa berakibat sangat buruk pada sistem. Alokasi memori kepada kernel juga merupakan target serangan yang sensitif. Kernel memiliki kernelmap limit, jika sistem mencapai posisi ini, maka sistem tidak bisa lagi mengalokasikan memory untuk kernel dan sistem harus di re-boot.

D. RAM
Serangan Denial of Service banyak menghabiskan RAM sehingga sistem mau-tidak mau harus di re-boot.

E. Disk
Serangan klasik banyak dilakukan dengan memenuhi Disk.

F. Caches

G. INETD
Sekali saja INETD crash, semua service (layanan) yang melalui INETD tidak akan bekerja.

Teknik Melakukan Denial of Service

Melakukan DoS sebenarnya bukanlah hal yang sulit dilakukan. Berhubung DoS merupakan dampak buruk terhadap sebuah layanan publik, cara paling ampuh untuk menghentikannya adalah menutup layanan tersebut. Namun tentu saja hal ini tidak mengasikkan dan juga tidak begitu menarik. Kita akan bahas tipe-tipe serangan DoS.

1. SYN-Flooding
SYN-Flooding merupakan network Denial ofService yang memanfaatkan 'loophole' pada saat koneksi TCP/IP terbentuk. Kernel Linux terbaru (2.0.30 dan yang lebih baru) telah mempunyai option konfigurasi untuk mencegah Denial of Service dengan mencegahmenolak cracker untuk mengakses sistem.

2. Pentium 'FOOF' Bug
Merupakan serangan Denial of Service terhadap prosessor Pentium yang menyebabkan sistem menjadi reboot. Hal ini tidak bergantung terhadap jenis sistem operasi yang digunakan tetapi lebih spesifik lagi terhadap prosessor yang digunakan yaitu pentium.

3. Ping Flooding
Ping Flooding adalah brute force Denial of Service sederhana. Jika serangan dilakukan oleh penyerang dengan bandwidth yang lebih baik dari korban, maka mesin korban tidak dapat mengirimkan paket data ke dalam jaringan (network). Hal ini terjadi karena mesin korban di banjiri (flood) oleh peket-paket ICMP. Varian dari serangan ini disebut "smurfing".

4. Serangan menggunakan exploits.
Beberapa hal yang harus dipahami sebelum melakukan serangan ini adalah:
A. Serangan membutuhkan Shell Linux (Unix/Comp)
B. Mendapatkan exploits di: http://packetstormsecurity.nl (gunakan fungsi search agar lebih mudah)
C. Menggunakan/membutuhkan GCC (Gnu C Compiler)

1. KOD (Kiss of Death)
Merupakan tool Denial of Service yang dapat dugunakan untuk menyerang Ms. Windows pada port 139 (port netbios-ssn). Fungsi utama dari tool ini adalah membuat hang/blue screen of death pada komputer korban.

Cara penggunaan:
A. Dapatkan file kod.c
B. Compile dengan Gcc: $ gcc -o kod kod.c
C. Gunakan: $ kod [ip_korban] -p [port] -t [hits]

Kelemahan dari tool ini adalah tidak semua serangan berhasil, bergantung kepada jenis sistem operasi dan konfigurasi server target (misalnya: blocking)

2. BONK/BOINK
Bong adalah dasar dari teardrop (teardrop.c). Boink merupakan Improve dari bonk.c yang dapat membuat crash mesin MS. Windows 9x dan NT

3. Jolt
Jolt sangat ampuh sekali untuk membekukan Windows 9x dan NT. Cara kerja Jolt yaitu mengirimkan serangkaian series of spoofed dan fragmented ICMP Packet yang tinggi sekali kepada korban.

4. NesTea
Tool ini dapat membekukan Linux dengan Versi kernel 2.0. kebawah dan Windows versi awal. Versi improve dari NesTea dikenal dengan NesTea2

5. NewTear
Merupakan varian dari teardrop (teardrop.c) namun berbeda dengan bonk (bonk.c)

6. Syndrop
Merupakan 'serangan gabungan' dari TearDrop dan TCP SYN Flooding. Target serangan adalah Linux dan Windows

7. TearDrop
TearDrop mengirimkan paket Fragmented IP ke komputer (Windows) yang terhubung ke jaringan (network). Serangan ini memanfaatkan overlapping ip fragment, bug yang terdapat pada Windowx 9x dan NT. Dampak yang timbul dari serangan ini adalah Blue Screen of Death.

Serangan langsung (+ 31337)

1. Ping Flood
Membutuhkan akses root untuk melakukan ini pada sistem Linux. Implementasinya sederhana saja, yaitu dengan mengirimkan paket data secara besar-besaran.

bash # ping -fs 65000 [ip_target]
2. Apache Benchmark
Program-program Benchmark WWW, digunakan untuk mengukur kinerja (kekuatan) suatu web server, namun tidak tertutup kemungkinan untuk melakukan penyalahgunaan.

bash $ /usr/sbin/ab -n 10000 -c 300 http://korban.com/cgi-bin/search.cgi?q=kata+yang+cukup+umum
(diketik dalam 1 baris!)
Akan melakukan 10000 request paralel 300 kepada host korban.com

3. Menggantung Socket
Apache memiliki kapasitas jumlah koneksi yang kecil. Konfigurasi universal oleh Apache Software Foundation adalah MaxClients 150, yang berarti hanyak koneksi yang diperbolehkan mengakses Apache dibatasi sebanyak 150 clients. Jumlah ini sedikit banyak dapat berkurang mengingat browser lebih dari 1 request simultan dengan koneksi terpisah-pisah.

Hack Wifi (Wireless Key View)

by Unknown  |  in Software at  08.09
Dari dulu saya mencari software untuk membuka password wifi yang terproteksi oleh password, akhirnya baru hari ini saya dapatkan software yang benar-benar bisa membobol password wifi. Software ini bernama "WirelessKeyView". Dengan menggunakan software ini, maka secara otomatis Anda akan menemukan password jaringan wifi yang terkunci.

http://andi_11.mywapblog.com/files/wirelesskeyview.jpg

Berikut adalah langkah-langkah penggunaan software "WirelessKeyView"

1. Buka "WirelessKeyView"

2. Maka secara otomatis software tersebut akan mencari jaringan wifi yang terproteksi oleh password maupun yang free

3. Copy kalimat / huruf / angka / simbol yang ada pada bagian Key (Ascii)

4. Kemudian pastekan simbol tersebut pada jaringan wifi yang terproteksi password

Download

download wirelesskeyview.zip


Thanks For Mas Hack

Hacking dengan TOR/VIDALIA

by Unknown  |  in Software at  08.07
Hacking dengan TOR/VIDALIA dapat diasumsikan bahwa Anda adalah seorang hacker lintas negara, Anda dituntut oleh diri Anda sendiri untuk dapat mengamankan aktivitas online Anda dari campur tangan pihak lain utamanya pemerintah yang berwenang yang sewaktu-waktu dapat mengetahui keberadaan Anda dan menjebloskan Anda ke dalam penjara.
The Onion Router atau TOR adalah server yang membuat pengguna menjadi anonim dalam internet. TOR berfungsi menyembunyikan pengguna internet. Orang yang menggunakan jaringan tor menggunakan jaringan onion routers. Hal ini membuat lokasi pengguna tetap rahasia. (Wikipedia)
Untuk dapat mengamankan aktivitas online Anda, paling tidak Anda harus melakukan chain atau melompat dari satu IP publik ke IP publik lainnya agar tidak terendus, semakin banyak IP yang Anda lompati maka semakin sulit pula untuk Anda terendus oleh pemerintah. Ada banyak cara untuk menyamarkan IP Anda, salah satunya dengan proxy server eksternal atau VPN yang Anda percayai. Tentunya hal seperti ini tidak akan Anda lakukan dengan menggunakan banyak proxy secara manual, melompat dari satu software proxy ke software proxy lain karena terlalu membuang waktu.
Penulis akan memberikan sebuah contoh software proxy yang praktis dan bisa Anda manfaatkan, namanya adalah Vidalia atau yang biasa disebut TOR, aplikasi ini bisa berjalan di berbagai sistem operasi termasuk sistem operasi mobile.


Cara kerja Vidalia/TOR terbilang cukup unik, yaitu dengan menggunakan sesama client Vidalia/TOR sebagai batu loncatan. Minimal Anda akan “diloncatkan” sebanyak 3 kali, sehingga saat request web keluar dari node (titik) ketiga, maka IP Anda sudah tidak terdeteksi. Vidalia/TOR akan sangat membantu pejuang-pejuang hak asasi seperti hacker (bahkan teroris) untuk melakukan koneksi yang tidak terendus.

Silakan Anda download Vidalia / TOR dari sumbernya langsung di https://www.torproject.org/download/download.html.en sesuai dengan kebutuhan Anda.
download tor / vidalia
Yang harus Anda ingat, menggunakan Vidalia / TOR akan menghabiskan quota bandwidth lebih besar daripada koneksi normal karena paket data tidak langsung diarahkan ke server web, tapi ke node (titik) pada Vidalia/TOR (Anda tidak Akan dapat mengakses alamat web secara langsung, jadi lebih aman). Bisa jadi Vidalia/TOR ini malah menjadi senjata makan tuan karena IP Anda juga akan digunakan sebagai batu loncatan oleh orang lain. Kabar terakhir pemerintah di luar negeri juga telah mencari cara untuk mengatasi penggunaan Vidalia/TOR sebagai media hacking.
VIDEO LENGKAP PENJELASAN MENGENAI TOR / VIDALIA

Software Hacking

by Unknown  |  in Software at  08.04
Berikut ini adalah Download Hacking Tools 2013, Hacking Tools 2013, Tools Hacking 2013, Cracking Tools 2013, Tools Cracking 2013, Tool Hack 2013, Tool Crack 2013, Tool Hacking 2013, Tool Cracking 2013, Tool Hacker 2013, Tool Cracker 2013, Tools Hacker 2013, Tools Cracker 2013, Pentest Tool 2013, Security Tools 2013, Password Hack 2013, yang mungkin bisa bermanfaat untuk bisa anda pakai di 2013. Happy Hacking All
hacking tools 2013 cracking tools 2013 security tools 2013 pentesting tools 2013
Ayo buruan download penetration testing 2013 and security tools 2013, networking tools 2013, gmail hacking tools 2013, learn ethical hacking 2013, vulnerability assessment 2013, penetration testing 2013, email hacking 2013, password hacking 2013, reverse engineering 2013. Download hacking tools, networking tools, gmail hacking, learn ethical hacking, vulnerability, penetration testing, hack email, hacking, password hacking, reverse engineering 2013, wifi hacker 2013. Hacker Tools 2013, Hack Tool 2013, Hacker Tool 2013, Hacking Tool 2013, Hack Tool 2013, Cracking Tools 2013, Cracker Tools 2013, Cracking Tool 2013, Cracker Tool 2013, Crack Tools 2013, Crack Tool 2013, Security Tool 2013, Pentester Tool 2013, Password Cracker 2013, Password Hacking 2013.

1. PWN STAR

Sebuah script bash untuk meluncurkan AP , dapat dikonfigurasi dengan berbagai macam pilihan serangan. Termasuk sejumlah script index.html dan server php, untuk phishing. Dapat bertindak sebagai multi-klien captive portal menggunakan php dan iptables. Eksploitasi klasik seperti kejahatan-PDF, De-auth dengan aireplay, dll.
PwnStar BinusHacker
Fitur Umum:
  1. Mengelola Antarmuka dan MAC Spoofing
  2. Mengatur sniffing
  3. Web phishing
  4. Karmetasploit
  5. WPA handshake
  6. De-auth klien
  7. Mengelola Iptables
Download PwnStar Disini:

2. ZED Attack Proxy (ZAP)

(ZAP) adalah alat penetrasi pengujian terpadu untuk menemukan kerentanan dalam aplikasi web. Tools ini dirancang untuk digunakan oleh orang-orang dengan berbagai pengalaman security dan dengan demikian sangat ideal untuk para pengembang dan penguji fungsional yang baru untuk penetration testing serta menjadi tambahan yang berguna untuk toolbox tester.
ZAP - Zen Attack Proxy 2013
Fitur Utama:
  1. Intercepting Proxy
  2. Active scanner
  3. Passive scanner
  4. Brute Force scanner
  5. Spider
  6. Fuzzer
  7. Port Scanner
  8. Dynamic SSL certificates
  9. API
  10. Beanshell integration
Download ZAP Disini:

3. SET (Social Engineering Toolkit)

Tools yang berfokus pada menyerang unsur kelemahan dan kelengahan manusia. Tool ini sangat banyak digunakan saat ini dan merupakan salah satu tools yang sukses di demonstrasikan di Defcon.
SET - Social Engineering Toolkit BinusHacker
Fitur Utama:
  • Spear-Phishing Attack Vector
  • Java Applet Attack Vector
  • Metasploit Browser Exploit Method
  • Credential Harvester Attack Method
  • Tabnabbing Attack Method
  • Man Left in the Middle Attack Method
  • Web Jacking Attack Method
  • Multi-Attack Web Vector
  • Infectious Media Generator
  • Teensy USB HID Attack Vector

Download Social Engineering Toolkit Disini:

4. BURP SUITE

Burp Suite adalah alat yang sangat bagus sekali untuk pengujian keamanan aplikasi web. Alat ini sangat bagus untuk pentester dan peneliti keamanan. Ini berisi berbagai alat dengan antarmuka banyak di antara mereka yang dirancang untuk memudahkan dan mempercepat proses menyerang aplikasi website.
Burp Suite - BinusHacker
Fungsi Umum:
  1. Intersepsi proxy
  2. Radar crawling dan spider
  3. Webapps scanner
  4. Alat penyerangan
  5. Repeater dan sequencer tools
Download Burp Suite Disini:

5. ETTERCAP

Ettercap adalah sniffer multiguna / interceptor / logger untuk Local Area Network. Mendukung diseksi aktif dan pasif dari banyak protokol (bahkan yang dalam bentuk kode) dan mencakup banyak fitur untuk analisis jaringan dan host.
Ettercap - BinusHacker
Fungsi Umum:
  1. Untuk melakukan capture traffic dan data
  2. Untuk melakukan logging network
  3. Dll
Download Ettercap Disini:

6. SANS Investigative Forensic Toolkit (SIFT)

The SANS Investigative Forensic Toolkit (SIFT) Workstation adalah VMware Appliance yang bisa di konfigurasi dengan semua kebutuhan untuk melakukan digital forensik secara mendetail. Kompatible dengan Expert Witness Format (E01), Advanced Forensic Format (AFF), and raw (dd) evidence formats. Versi baru telah sepenuhnya dibangun kembali pada basis Ubuntu dengan banyak tools tambahan dan kemampuan yang digunakan dalam teknologi modern forensik.SANS+Investigative+Forensic+Toolkit+2.14+Released
Fungsi Umum SIFT:
  1. iPhone, Blackberry, and Android Forensic Capabilities
  2. Registry Viewer (YARU)
  3. Compatibility with F-Response Tactical, Standard, and Enterprise
  4. PTK 2.0 (Special Release – Not Available for Download)
  5. Automated Timeline Generation via log2timeline
  6. Many Firefox Investigative Plugins
  7. Windows Journal Parser and Shellbags Parser (jp and sbag)
  8. Many Windows Analysis Utilities (prefetch, usbstor, event log, and more)
  9. Complete Overhaul of Regripper Plugins (added over 80 additional plugins)
Download SANS Investigative Forensic Toolkit (SIFT) Disini:

7. WIRESHARK

Wireshark adalah alat yang paling banyak digunakan dan paling populer pada dunia analyzer protokol, dan merupakan standar de facto di banyak industri dan lembaga pendidikan untuk menganalisa jaringan di berbagai protokol.
Wire Shark - 2013 - BinusHacker
Fungsi Umum:
  1. Live capture and offline analysis
  2. Standard three-pane packet browser
  3. Multi-platform: Runs on Windows, Linux, OS X, Solaris, FreeBSD, NetBSD, and many others
  4. Captured network data can be browsed via a GUI, or via the TTY-mode TShark utility
  5. The most powerful display filters in the industry
  6. Rich VoIP analysis
  7. Read/write many different capture file formats
  8. Dll
Download WireShark Disini:

8. WEBSPLOIT

WebSploit adalah Open Source Project untuk Scan dan Analysis Remote System dari kelemahan-kelemahan pada aplikasi website.
WebSploit+Framework+2.0.3+with+Wifi+Jammer
Fitur Utama:
[>]Social Engineering Works
[>]Scan,Crawler & Analysis Web
[>]Automatic Exploiter
[>]Support Network Attacks
—-
[+]Autopwn – Used From Metasploit For Scan and Exploit Target Service
[+]wmap – Scan,Crawler Target Used From Metasploit wmap plugin
[+]format infector – inject reverse & bind payload into file format
[+]phpmyadmin Scanner
[+]LFI Bypasser
[+]Apache Users Scanner
[+]Dir Bruter
[+]admin finder
[+]MLITM Attack – Man Left In The Middle, XSS Phishing Attacks
[+]MITM – Man In The Middle Attack
[+]Java Applet Attack
[+]MFOD Attack Vector
[+]USB Infection Attack
[+]ARP Dos Attack
[+]Web Killer Attack
[+]Fake Update Attack
[+]Fake Access point Attack
Download WebSploit Framework Disini:

9. WINAUTOPWN

WinAutoPWN merupakan sebuah tools yang digunakan untuk mengexploitasi secara langsung Windows Framework, sehingga secara otomatis kita yang akan menjadi administrator di windows tersebut. Banyak digunakan oleh “Defacer” Indonesia untuk melakukan deface terhadap Windows Server :)
WinAutoPWN 2013 - BinusHacker
Download WinAutoPWN Disini:

10. HASHCAT

Hashcat adalah sebuah tools untuk crack berbagai password yang di encrypt, sangat powerfull untuk recovery password.
Hashcat 2013 - BinusHacker
Fungsi Umum:
  1. Multi-Threaded
  2. Free
  3. Multi-Hash (up to 24 million hashes)
  4. Multi-OS (Linux, Windows and OSX native binaries)
  5. Multi-Algo (MD4, MD5, SHA1, DCC, NTLM, MySQL, …)
  6. SSE2 accelerated
  7. All Attack-Modes except Brute-Force and Permutation can be extended by rules
  8. Very fast Rule-engine
  9. Rules compatible with JTR and PasswordsPro
  10. Possible to resume or limit session
  11. Automatically recognizes recovered hashes from outfile at startup
  12. Can automatically generate random rules
  13. Load saltlist from external file and then use them in a Brute-Force Attack variant
  14. Able to work in an distributed environment
  15. Specify multiple wordlists or multiple directories of wordlists
  16. Number of threads can be configured
  17. Threads run on lowest priority
  18. 30+ Algorithms implemented with performance in mind
  19. … and much more
Download HashCat Disini:

11. UNISCAN

Uniscan adalah scanner untuk aplikasi web, yang ditulis dalam perl untuk Linux. Saat ini versi Uniscan adalah 6,2.
uniscan
Fungsi Umum:
  1. Identification of system pages through a Web Crawler.
  2. Use of threads in the crawler.
  3. Control the maximum number of requests the crawler.
  4. Control of variation of system pages identified by Web Crawler.
  5. Control of file extensions that are ignored.
  6. Test of pages found via the GET method.
  7. Test the forms found via the POST method.
  8. Support for SSL requests (HTTPS).
  9. Proxy support.
  10. Generate site list using Google.
  11. Generate site list using Bing.
  12. Plug-in support for Crawler.
  13. Plug-in support for dynamic tests.
  14. Plug-in support for static tests.
  15. Plug-in support for stress tests.
  16. Multi-language support.
  17. Web client.
Download Uniscan Disini:

12. OLYYDBG

OllyDbg adalah 32-bit assembler debugger untuk Microsoft Windows. Penekanan pada analisis kode biner membuatnya sangat berguna dalam kasus-kasus di mana sourcecode tidak tersedia.
OllyDbg Cracking 2013 - BinusHacker
Fungsi Umum:
  1. Intuitive user interface, no cryptical commands
  2. Code analysis – traces registers, recognizes procedures, loops, API calls, switches, tables, constants and strings
  3. Directly loads and debugs DLLs
  4. Object file scanning – locates routines from object files and libraries
  5. Allows for user-defined labels, comments and function descriptions
  6. Understands debugging information in Borland® format
  7. Saves patches between sessions, writes them back to executable file and updates fixups
  8. Open architecture – many third-party plugins are available
  9. No installation – no trash in registry or system directories
  10. Debugs multithread applications
  11. Attaches to running programs
  12. Configurable disassembler, supports both MASM and IDEAL formats
  13. MMX, 3DNow! and SSE data types and instructions, including Athlon extensions
  14. Full UNICODE support
  15. Dynamically recognizes ASCII and UNICODE strings – also in Delphi format!
  16. Recognizes complex code constructs, like call to jump to procedure
  17. Decodes calls to more than 1900 standard API and 400 C functions
  18. Gives context-sensitive help on API functions from external help file
  19. Sets conditional, logging, memory and hardware breakpoints
  20. Traces program execution, logs arguments of known functions
  21. Shows fixups
  22. Dynamically traces stack frames
  23. Searches for imprecise commands and masked binary sequences
  24. Searches whole allocated memory
  25. Finds references to constant or address range
  26. Examines and modifies memory, sets breakpoints and pauses program on-the-fly
  27. Assembles commands into the shortest binary form
  28. Starts from the floppy disk
Download Ollydbg Disini:

13. BBQSQL

BBQSQL merupakan Opensource SQL injection tools dengan kerangka kerja khusus yang dirancang untuk menjalankan proses secara hyper cepat, agnostik database, mudah untuk setup, dan mudah untuk memodifikasi. Ini adalah satu lagi rilis mengagumkan dari Arsenal 2012 Blackhat USA. Ketika melakukan penilaian keamanan aplikasi, kita sering menemukan kerentanan SQL yang sulit untuk di exploitasi, dengan tools ini akan menjadi sangat mudah.
BBQSQL ditulis dengan bahasa pemrograman Python. Hal ini sangat berguna ketika menyerang kerentanan SQL injection rumit. BBQSQL juga merupakan alat semi-otomatis, yang memungkinkan sedikit kustomisasi bagi mereka yang sulit untuk memicu temuan injeksi SQL. Alat ini dibangun untuk menjadi agnostik database dan sangat serbaguna. Ia juga memiliki UI intuitif untuk membuat pengaturan serangan jauh lebih mudah.
BBQSQL SQL Injection Tools 2013 - BinusHacker
Fungsi Umum:
  1. SQL Injection Tools
  2. URL
  3. HTTP Method
  4. Headers
  5. Cookies
  6. Encoding methods
  7. Redirect behavior
  8. Files
  9. HTTP Auth
  10. Proxies
Download BBQSQL Disini:


14. CRYPTOHAZE

Tools untuk crack password / hash dimana cryptohaze mendukung CUDA, OpenCL, dan CPU kode (SSE, AVX, dll). Bisa berjalan di OS yang support CUDA. Semua ini ditujukan untuk pentester agar lebih mudah dalam melakukan crack hash.
CryptoHaze 2013 - BinusHacker
Fungsi Umum:
  1. Crack berbagai macam hash
  2. Menampilkan hasil dari crackhash
  3. Cracking di berbagai platform OS
Download Cryptohaze Disini:

15. SAMURAI WEB TESTING FRAMEWORK (SWTF)

SWTF ini digunakan untuk melakukan pengujian / pentest terhadap web application, digunakan untuk menemukan kelemahan dan melakukan exploitasi terhadap web tersebut. Sangat komplit dan banyak digunakan didunia termasuk digunakan oleh salah satu staff binushacker :)
Samurai Web Pentest 2013 - BinusHacker
Fungsi Umum:
  1. Web Scanner
  2. Web Mapping
  3. Web Exploitation
Download The Samurai Web Testing Framework Disini:


Tools di atas wajib untuk dimiliki di 2013, selamat untuk mencoba dan bereksperimen di awal tahun

Proudly Powered by Blogger.